Skip to content

Überblick

KI-Governance beginnt mit Ownership: Wer entscheidet über den Einsatz eines KI-Dienstes, und wer bleibt dafür verantwortlich, dass die Entscheidung im Betrieb auch ein Jahr später noch stimmt? Darauf bauen die übrigen Elemente auf: eine Übersicht der genutzten KI-Dienste und Datenflüsse, eine einfache Datenklassifikation und wenige Regeln, die Mitarbeitende verstehen und anwenden. Bestehende Governance- und Datenschutzprozesse werden dabei weiterverwendet und für KI ergänzt.

Für wen

  • Geschäftsleitungen, die nicht genau wissen, welche KI-Dienste im Unternehmen genutzt werden
  • Unternehmen, deren Softwareanbieter laufend neue KI-Funktionen aktivieren
  • Datenschutz- und IT-Verantwortliche, die Fragen zu Datenflüssen, Auskunft und Löschung beantworten müssen
  • KMU ohne eigene Rechts-, Risk- oder Security-Abteilung, die trotzdem sauber aufgestellt sein wollen

Ablauf

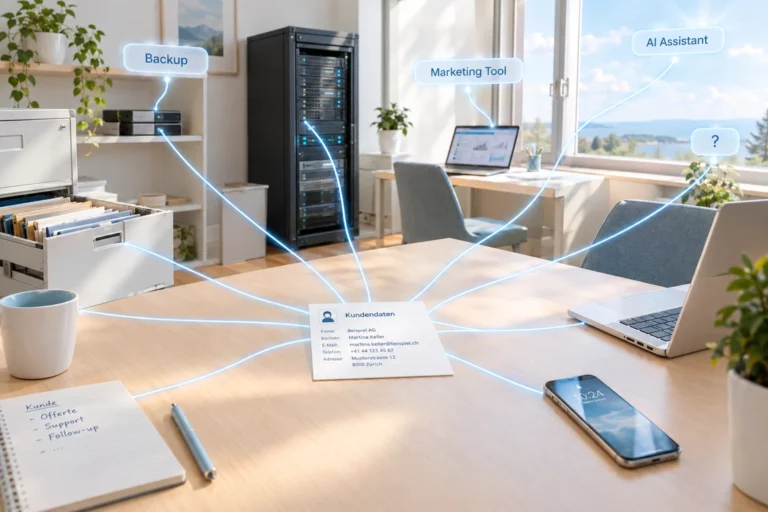
  • Bestandsaufnahme: Genutzte KI-Dienste, KI-Funktionen in bestehender Software und Datenflüsse erheben, einschliesslich Shadow AI
  • Verantwortung festlegen: Owner für Systeme, Daten und KI-Anwendungsfälle bestimmen und Entscheidungswege definieren
  • Regeln erarbeiten: Datenklassifikation und Nutzungsrichtlinie, die im Alltag verstanden und angewendet werden
  • Im Betrieb verankern: Prüfablauf für neue KI-Funktionen und Anbieter, Schulung der Mitarbeitenden, regelmässige Aktualisierung

Ergebnisse

  • Übersicht der genutzten KI-Dienste mit Datenflüssen und beteiligten Anbietern
  • Definierte Owner und Entscheidungswege für den KI-Einsatz
  • Nutzungsrichtlinie und Datenklassifikation, passend zu Grösse und Risiko Ihres Unternehmens
  • Ein Ablauf für neue KI-Funktionen und Anbieter, der ohne externe Begleitung weiterläuft
  • Mitarbeitende wissen, welche Informationen sie in externe Dienste eingeben dürfen

FAQs

Was ist KI-Governance?

KI-Governance regelt, wer im Unternehmen über den Einsatz von KI entscheidet, welche Daten in KI-Dienste gelangen dürfen und wie Ergebnisse geprüft werden. Sie baut auf der bestehenden IT- und Datenschutz-Governance auf und ergänzt sie um die Besonderheiten von KI.

Was ist Shadow AI?

Als Shadow AI gelten KI-Dienste, die ohne Wissen oder Freigabe von IT und Security genutzt werden. Microsoft nennt als Risiken unter anderem Datenabfluss und Verstösse gegen Vorschriften. Meist steckt eine gute Absicht dahinter: Mitarbeitende wollen schneller arbeiten. Governance gibt ihnen dafür einen sicheren Rahmen.

Gilt das Schweizer Datenschutzgesetz auch für KI?

Ja. Laut EDÖB ist das DSG technologieneutral formuliert und direkt auf KI-gestützte Datenbearbeitungen anwendbar. Wer Personendaten an Cloud-, SaaS- oder KI-Anbieter übergibt, bleibt für den Datenschutz verantwortlich und muss seine Dienstleister entsprechend auswählen und instruieren.

Betrifft der EU AI Act auch Schweizer Unternehmen?

Der AI Act gilt auch für Anbieter und Betreiber ausserhalb der EU, wenn sie KI-Systeme in der EU in Verkehr bringen oder die Ergebnisse ihrer KI-Systeme in der EU verwendet werden. Wir klären mit Ihnen, ob und in welchem Umfang das auf Ihr Unternehmen zutrifft.

Braucht ein KMU ein umfangreiches Regelwerk?

Meist genügen eine vollständige Applikationsübersicht, definierte Owner, eine einfache Datenklassifikation und wenige Regeln, die tatsächlich angewendet werden. Ein KMU braucht Antworten auf dieselben Grundfragen wie ein Konzern, mit deutlich schlankeren Mitteln.